


Un fallo de hace 16 años en el software Wi-Fi de Broadcom permite a un atacante situado dentro del alcance de la señal ejecutar código en el router sin conocer la contraseña. Se llama WPSplinter y afecta a millones de equipos. Te contamos qué es y cómo comprobar si el tuyo está expuesto.
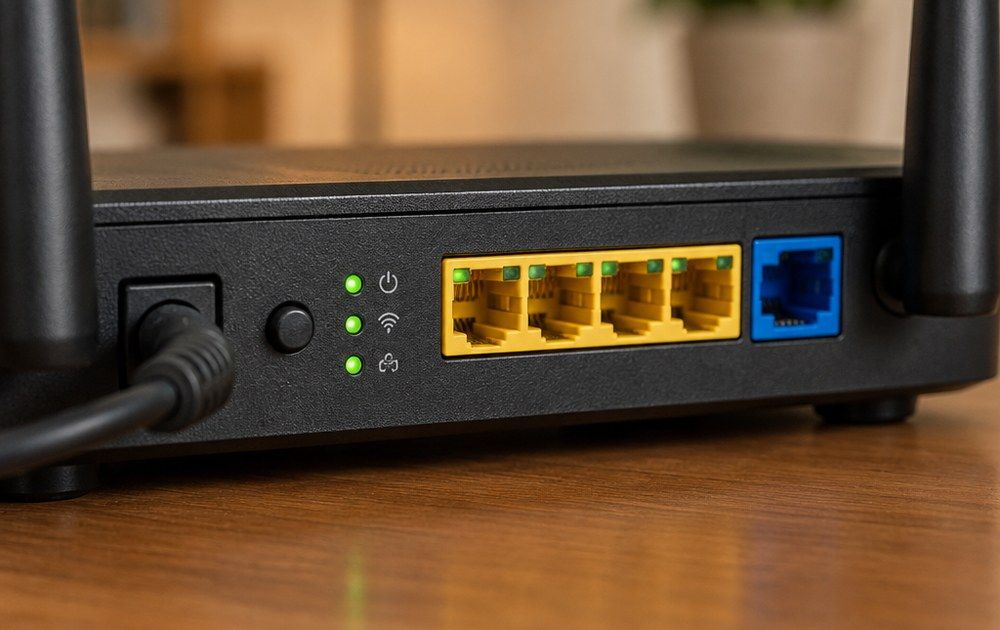
La mecánica es la que se viene repitiendo en los routers domésticos desde hace años: un componente del sistema que queda al descubierto por una implementación antigua. En este caso el punto débil es el protocolo WPS, pensado para conectar aparatos pulsando un botón, y del que ya conocíamos sus riesgos desde hace años: el WPS arrastra limitaciones de diseño desde su nacimiento en 2006. Conviene recordar por qué se recomienda deshabilitar el botón WPS en cualquier router doméstico.
WPSplinter eleva esa advertencia a otra categoría. No se trata de una mala práctica de configuración, sino de una vulnerabilidad que se explota por aire y para la que muchos fabricantes pueden no publicar parche. Te explicamos qué se sabe y qué se puede hacer.
Qué es WPSplinter y a quién afecta
El fallo lo presentó el investigador Quentin Kaiser el 16 de octubre en la conferencia Hexacon. El problema está en el monitor del protocolo WPS que incluye el kit de desarrollo Wi-Fi de Broadcom. Al reensamblar tramas fragmentadas, el software no valida correctamente el tamaño y se produce una corrupción de memoria que permite escribir fuera de los límites previstos. Es un fallo clásico de validación de datos, agravado porque el componente llevaba años sin revisarse
La consecuencia es seria. Un atacante dentro del alcance de la red puede enviar mensajes especialmente diseñados y conseguir ejecución remota de código con privilegios del sistema, sin conocer la contraseña del Wi-Fi ni completar el emparejamiento WPS. El router queda comprometido desde fuera, sin interacción del usuario.
El alcance es amplio porque el kit de Broadcom está presente en equipos de consumo y en pasarelas que los operadores entregan a sus clientes, de modo que el alcance real depende de cuántos aparatos sigan funcionando con firmware antiguo.
Cómo protegerte mientras llega el parche
Lo primero es comprobar la versión de firmware del router y buscar actualizaciones. Anota la referencia antes de consultar, porque muchos paneles no la muestran en la pantalla de inicio. Si el equipo lo proporciona un operador, la actualización depende de él. Conviene consultar el estado del modelo y, si el router está en propiedad, revisar la web del fabricante con frecuencia.
Desactivar WPS sigue siendo una medida a tener en cuenta, pero no debe tratarse como una solución completa. Parte de los análisis apuntan a que el fallo puede alcanzarse incluso con la función desactivada en la interfaz, porque el servicio sigue escuchando en segundo plano. Sirve como barrera adicional, no como escudo.
Mientras tanto, reduce la superficie expuesta. Activa WPA3 si el equipo lo soporta, revisa la lista de dispositivos conectados, desactiva la administración remota desde internet y, si el router lo permite, aísla los dispositivos domésticos en una red de invitados separada del resto. Un router comprometido permite leer el tráfico y manipular el DNS, así que la prudencia aquí no es opcional.